

Warum alte PHP-Versionen riskieren
17. November 2026
TYPO3
Shopware
Gambio
WooCommerce
WordPress
Software
Shopify
Min.
Lesezeit
von Redaktion
Am 21. Oktober 2026 machte eine PHP-Sicherheitsmeldung die Runde: Zwei kritische Lücken könnten unter bestimmten Voraussetzungen Schadcode auf betroffenen Servern auslösen. Das PHP-Team brachte daraufhin Sicherheitsupdates raus. Der Vorfall zeigt deutlich, wie wichtig eine aktuelle PHP-Version für Webseiten und Online-Shops ist. Es geht eben nicht nur um veraltete CMS‑ oder Plugin-Versionen – auch die zugrunde liegende PHP-Version muss regelmäßig mit Updates versorgt werden.
Kritische PHP-Sicherheitslücke im Oktober 2026
Es geht um zwei Schwachstellen, CVE-2026-109618 und CVE-2026-109619. Beide wurden als kritisch eingestuft und konnten Angriffe ermöglichen, bei denen schädlicher Code ausgeführt wird, ohne dass sich ein Angreifer anmelden müsste. Betroffen waren auch aktuellere PHP-Versionen, falls die Sicherheitsupdates noch nicht installiert waren.
Am 21. Oktober 2026 hat das PHP-Team deshalb die folgenden Versionen veröffentlicht:
- PHP 8.2.35
- PHP 8.3.36
- PHP 8.4.27
- PHP 8.5.12
Diese Updates schließen die beiden kritischen Lücken. Die technischen Hintergründe und Details stehen in der offiziellen PHP‑Sicherheitsmeldung. Für ältere PHP‑Versionen, die das reguläre Support-Ende erreicht haben, gibt es keine regelmäßigen Updates mehr vom PHP-Projekt.
Warum alte PHP-Versionen zum Problem werden
Jede PHP-Version hat eine begrenzte Lebensdauer. Nach dem regulären Support folgen noch Sicherheitsupdates, bevor die Version das End of Life (EOL) erreicht. Ab diesem Zeitpunkt kümmert sich das PHP‑Projekt nicht mehr um neue Sicherheitslücken. Das trifft besonders Webseiten und Shops, die viele Jahre betrieben wurden, ohne die technische Grundlage regelmäßig zu modernisieren.
Stand Oktober 2026:
- PHP 8.1 und älter: Regulärer Support beendet.
- PHP 8.2: Sicherheitsupdates noch bis 31. Dezember 2026.
- PHP 8.3: Sicherheitsupdates bis Ende 2027.
- PHP 8.4 und 8.5: Weiterhin länger unterstützte Versionen.
Einigen Hosting-Anbietern gelingt es, ältere Versionen mit eigenen Sicherheitsupdates zu versorgen (Backports). Die ersetzen aber keinesfalls eine langfristige Modernisierung der gesamten Systemlandschaft.
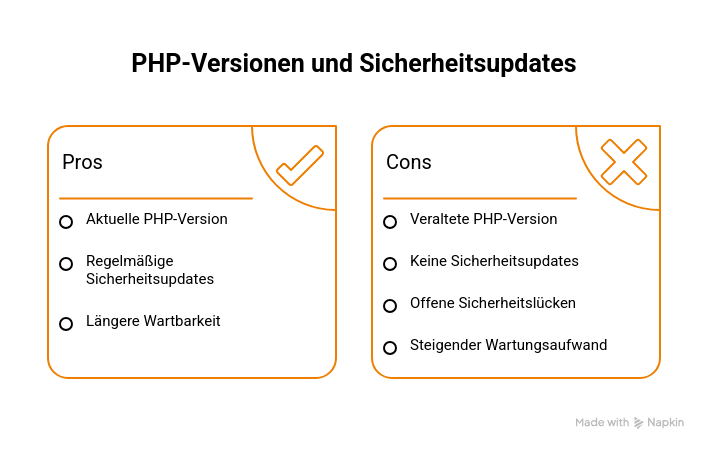
Warum man nicht einfach nur auf eine neue PHP-Version wechseln sollte
Ein neuer PHP‑Zustand lässt sich oft mit wenigen Klicks beim Hosting-Anbieter aktivieren. Trotzdem heißt das nicht, dass danach alles automatisch glattläuft. Ältere Plugins, Extensions oder individuelle Programmierungen verwenden Funktionen, die in neueren PHP-Versionen geändert oder entfernt wurden.
Mögliche Folgen reichen von fehlerhaften Formularen bis hin zu Problemen im Checkout eines Onlineshops. Deshalb ist ein geplanter Versionswechsel zuerst auf Kompatibilität zu prüfen.
Wichtige Punkte vor dem Wechsel:
- Verwendetes CMS oder Shopsystem
- Installierte Plugins und Extensions
- Individuelle Programmierungen
- Formulare, Schnittstellen und Zahlungsprozesse
- Server- und Datenbankanforderungen
Bei größeren Änderungen empfiehlt sich eine Testumgebung, in der die neue PHP-Version vor dem produktiven Einsatz geprüft wird. Kritische Sicherheitsupdates sollten aber nicht unnötig verschoben werden. Hier gilt: zeitnah prüfen, wie der Patch eingespielt werden kann.
Welche Webseiten und Shops sind betroffen?
PHP bildet die Basis zahlreicher bekannter Content-Managementsysteme und Shops. TYPO3, WordPress, WooCommerce, Shopware, Gambio – sie alle laufen auf PHP. Ein aktuelles CMS bedeutet nicht automatisch, dass auch die PHP-Version immer topaktuell ist. Und umgekehrt: Ein Update des PHP‑Slots reicht nicht aus, wenn das eigentliche System oder Extensions veraltet sind.
Gerade bei TYPO3-Updates, Versionssprüngen oder der Betreuung von Shopware-Shops sollte die gesamte Systemumgebung betrachtet werden. Nur so lässt sich vermeiden, dass sich Sicherheitslücken auftun oder Funktionen plötzlich fehlen.
Was Webseitenbetreiber jetzt prüfen sollten
Nach den aktuellen Lücken sollten Betriebe checken, welche PHP-Version ihre Website oder ihr Onlineshop wirklich nutzt. Wichtige Fragen:
- Welche PHP-Version läuft offiziell?
- Sind die aktuellen Sicherheitsupdates installiert?
- Werden ältere Versionen möglicherweise vom Hosting-Anbieter mit Backports versorgt?
- Sind CMS, Plugins und individuelle Erweiterungen mit einer neueren PHP-Version kompatibel?
- Gibt es regelmäßige Backups und einen klaren Update-Prozess?
Gerade ältere Installationen sollten prüfen, ob der Wechsel auf eine neuere PHP-Hauptversion sinnvoll ist. Wer noch eine ältere WordPress‑Installation betreibt, sollte PHP-Updates mit WordPress‑Updates synchron angehen.
Sicherheit endet nicht bei PHP
Die Lücken vom Oktober 2026 zeigen, dass selbst gut unterstützte PHP-Versionen kurzzeitig von neuen Schwachstellen betroffen sein können. Entscheidend ist weniger die rein installierte Version, sondern wie schnell Sicherheitsupdates eingespielt werden. PHP, CMS, Plugins und die Serverumgebung müssen gemeinsam aktuell bleiben. Nur so lassen sich bekannte Risiken wirklich reduzieren und Webseiten sowie Onlineshops langfristig zuverlässig betreiben.

 Instagram
0 Kommentare